



Por Mark Warburton, de Ivory Egg. Durante el último mes, en varias charlas y presentaciones que he impartido, ha quedado claro que la seguridad de KNX y otros sistemas de IoT sigue siendo una preocupación para mucha gente. Es estupendo que la gente sea consciente del riesgo potencial que supone conectar un edificio a Internet, ya que uno de los mayores riesgos es el descuido. Existen innumerables formas de hacer que una instalación KNX sea accesible desde el exterior y, al mismo tiempo, segura y protegida frente a personas con malas intenciones. Sin embargo, empecemos por el método que no es seguro y que, sin duda, no se recomienda. Sistemas KNX inseguros Suponiendo que se utilicen los puertos estándar o la dirección de multidifusión en una interfaz IP o un router, es posible abrir esos mismos puertos en el cortafuegos, lo que haría que el sistema KNX fuera inmediatamente accesible desde el exterior. Sin embargo, dado que se trata de ajustes estándar y que en la mayoría de las instalaciones se mantienen sin modificar, no cuesta mucho identificarlos y, potencialmente, obtener acceso a una instalación. De hecho, en la Conferencia Técnica KNX de 2016, Friedrich Praus, de la FH Technikum Wien, expuso que, entre el 8 de agosto y el 25 de octubre de 2016, se pudieron identificar en línea 6.163 sistemas KNX, totalmente accesibles y sin protección. Obviamente, este enfoque constituye una mala práctica, sobre todo teniendo en cuenta que, con toda probabilidad, se han conectado deliberadamente a Internet para proporcionar acceso remoto al integrador o al usuario. Pasemos, pues, a los métodos más seguros para acceder de forma remota a una instalación KNX. 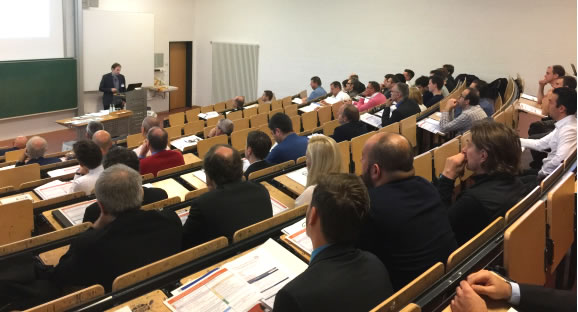 Friedrich Praus, de la FH Technikum Wien, ganó el premio al «Mejor artículo de la conferencia» por su trabajo «Dispositivos de seguridad KNX» en la Conferencia Técnica KNX, celebrada en Dortmund, Alemania, en octubre de 2016. Sistemas KNX más seguros La primera consiste en crear una VPN (red privada virtual) para establecer un túnel seguro hacia el sistema. Una vez que la autenticación te ha permitido conectarte, te consideras, a efectos prácticos, como si estuvieras dentro del edificio, lo que te permite realizar cualquier cambio necesario o conectar aplicaciones o sistemas de visualización. Una forma de crear una VPN es utilizar un router de red que incorpore un servidor VPN. Hemos observado que, en la mayoría de las instalaciones domésticas en las que se implementan sistemas como los audiovisuales, de videovigilancia y KNX, es más probable que la red esté gestionada íntegramente por el integrador. En instalaciones más pequeñas o cuando el propietario no está dispuesto a instalar un router más avanzado que el modelo estándar suministrado por el proveedor de servicios de Internet, se necesita otra solución. En este caso, es posible instalar un servidor VPN independiente dentro de la vivienda. Un buen ejemplo de ello es el Gira X1, que cuenta con un servidor OpenVPN integrado. La instalación es bastante sencilla, y la única complicación importante es la necesidad de abrir algunos puertos en el router. Sin embargo, a diferencia de lo que ocurre al abrir puertos directamente a una interfaz KNX o a un router, el X1 requiere credenciales para impedir el acceso no autorizado. A través del X1 y del servidor OpenVPN, no solo es posible permitir el acceso para el control remoto mediante la aplicación X1, sino que también se puede acceder a dispositivos del resto de la red, como el sistema KNX o una cámara de CCTV.
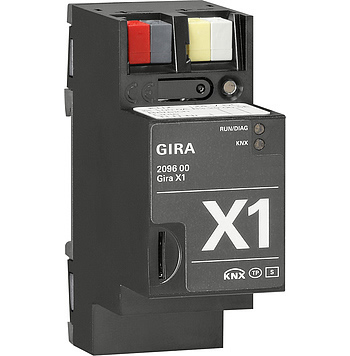 El Gira X1 cuenta con un servidor OpenVPN integrado. Otro paso adelante en cuanto a facilidad de configuración es el Smart Connect KNX Remote Access de Ise. Funciona de manera similar a una VPN, pero en lugar de un túnel, utiliza un sitio web seguro para cifrar todo el tráfico que entra y sale de la instalación. Dado que el dispositivo de Ise establece la primera conexión fuera del edificio, se crea una ruta segura, lo que significa que no es necesaria ninguna configuración en el router de red. Ya sea ejecutando una aplicación en un ordenador remoto o iniciando sesión a través del sitio web seguro, es posible acceder a los dispositivos de red del hogar. Algunos sistemas de visualización, como el Gira Homeserver, también son compatibles con el dispositivo de acceso remoto de Ise, lo que significa que las conexiones remotas se establecen sin necesidad de conectar primero una VPN.
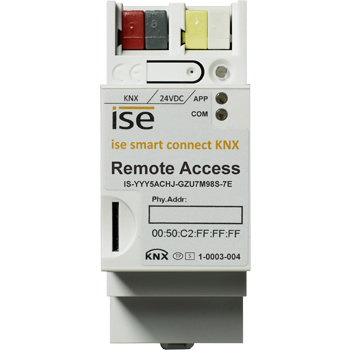 El acceso remoto Ise Smart Connect KNX utiliza un sitio web seguro para cifrar todo el tráfico que entra y sale de una instalación. Las tres soluciones anteriores se resumen en este gráfico de la Asociación KNX y se tratan en el documento de posición sobre seguridad de KNX.
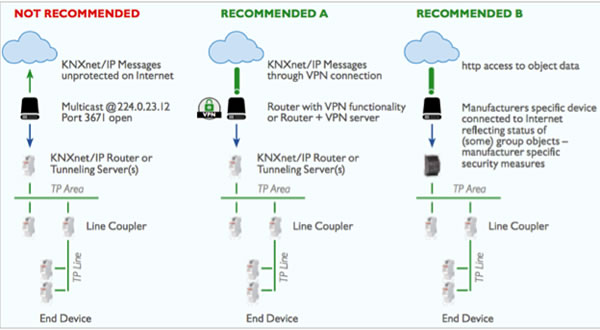 Opciones de seguridad actuales de KNX recomendadas por la Asociación KNX. KNX Data Secure El primero es KNX Data Secure, que permite dotar a los objetos de los dispositivos de una capa de seguridad. Mediante algoritmos de seguridad estándar del sector, los datos de la aplicación contenidos en un telegrama KNX se codifican utilizando claves compartidas entre los dispositivos. Esta función es compatible a partir de la versión 5.5 de ETS, por lo que ahora estamos a la espera de que los fabricantes se pongan al día. Será una herramienta excelente para proteger y cifrar información clave en el bus KNX o, en última instancia, para hacer que todo el bus resulte ilegible a menos que se disponga del proyecto con las claves. KNX IP Secure El otro método es KNX IP Secure. Este enfoque toma el telegrama KNX IP existente y lo envuelve en una capa de seguridad, utilizando de nuevo un enfoque estándar del sector. Su aplicación principal es cifrar la comunicación entre dos o más routers IP que se utilizan para crear una red troncal IP. También puede utilizarse para cifrar el tráfico desde el ETS hacia un router IP o una interfaz, y con el tiempo veremos cómo todas las comunicaciones IP serán seguras. Una vez más, corresponde a los fabricantes de KNX desarrollar y lanzar productos KNX, ya que la Asociación KNX ya ha realizado el trabajo necesario para que esto sea posible. También será necesario que los sistemas de terceros que actualmente se conectan a través de un router o una interfaz IP sean compatibles con KNX IP Secure, pero solo el tiempo dirá con qué rapidez se adoptará esta tecnología.
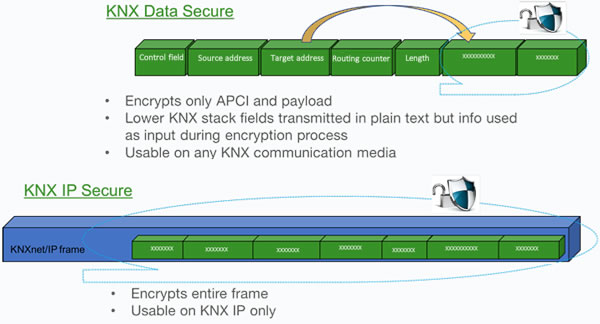 KNX Data Secure y KNX IP Secure Conclusión La probabilidad de que un sistema sea pirateado por alguien con malas intenciones, en contraposición a alguien que aparentemente lo haga por el mero hecho de hacerlo, es extremadamente baja. Sin embargo, los argumentos anteriores demuestran una vez más que la Asociación KNX va por delante de su tiempo a la hora de garantizar que KNX siga siendo relevante en esta era de crecientes preocupaciones y amenazas en materia de seguridad. Mientras los integradores sigan desempeñando correctamente su función y se aseguren de instalar los sistemas de forma segura y sólida, nosotros, como sector, no tenemos nada de qué preocuparnos. Mark Warburton es el director técnico de Ivory Egg (UK) Ltd, un proveedor de productos KNX líderes en el mercado y organizador de cursos de formación sobre KNX. www.ivoryegg.co.uk