



Tanto si el sistema domótico de un cliente tiene acceso a Internet para el control remoto, la supervisión o el mantenimiento, Simon Buddle explica cómo utilizar una VPN para proteger la conexión.
Acabo de volver de una semana fantástica esquiando. Llevábamos más de dos años preparando estas vacaciones, que se habían cancelado en repetidas ocasiones debido a la COVID-19. Pensamos, una vez más, que el cierre de las fronteras francesas a los británicos nos había frustrado el plan, pero encontramos un puerto que aún estaba abierto y nos colamos por él. Los suizos nos dejaron entrar.
Se ha hablado mucho sobre los sistemas domésticos inteligentes y los ciberataques. Cuando pensamos en el mundo de los ordenadores hoy en día, todos están interconectados de una forma u otra. Estamos conectados a Internet a través de routers, los ordenadores de nuestra oficina están conectados a la red de área local y los países están conectados mediante enormes haces de fibra óptica que a menudo discurren por el lecho marino. Es un mundo completamente conectado, verdaderamente global, de máquina a máquina, conectado a través de miles de millas de cables.
Ya se trate de una frontera o de un router, la gente siempre intentará aprovechar cualquier punto débil y, con los conocimientos adecuados —que mucha gente posee—, es fácil piratear un ordenador o un sistema al otro lado del mundo.
La apertura del puerto TCP 3671 se ha utilizado históricamente para proporcionar acceso remoto a un sistema KNX. También abre una conexión a la red de área local del cliente y puede utilizarse con fines maliciosos. Es, en efecto, una ventana a una casa que se ha dejado abierta de par en par, y si sabes dónde buscar y cómo acceder a ella, puedes entrar sin necesidad de pasar por ningún control de seguridad.
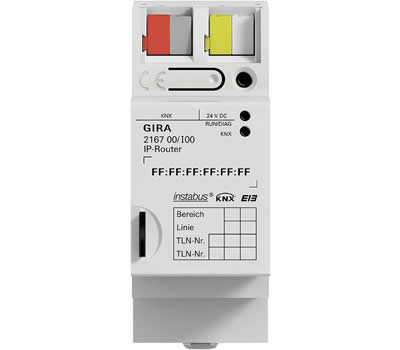
Dicho esto, ahora disponemos de un amplio abanico de excelentes dispositivos KNX que pueden proporcionar túneles seguros al sistema. El enrutador IP KNX de Jung y el Gira S1 son dos ejemplos evidentes. Estos establecen una conexión fuera de la vivienda sin crear rutas de acceso inseguras a la red de ordenadores domésticos del cliente. Pero se puede elegir entre numerosos fabricantes, como Basalte, Weinzierl, Siemens, Schneider y ABB; todos ellos ofrecen productos para resolver ese problema.
La red privada virtual
Es muy probable que el sistema KNX o el bus no sean los únicos dispositivos a los que necesitemos conectarnos de forma remota, lo que plantea un reto ligeramente diferente. ¿Cómo me conecto al PLC de Siemens que controla la sala de máquinas? ¿O a las interfaces Intesis AC, Modbus o BACnet?
La solución más obvia y segura en este caso es utilizar una VPN (red privada virtual). Pero, ¿cómo se configura y es segura? Respondamos primero a la segunda parte. Es muy segura (siempre que tus contraseñas, etc., también lo sean). Crea un túnel virtual seguro punto a punto a través de Internet entre tu ordenador y la LAN del cliente. Una vez conectado, tu ordenador aparece en la red del cliente.
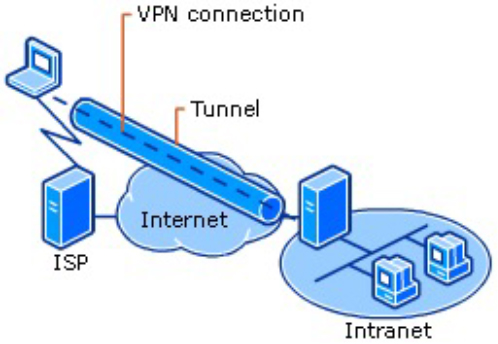
Para crear una VPN sin utilizar software como OpenVPN o NordVPN, hay dos requisitos básicos:
1) una dirección IP fija de Internet o un router que admita DNS.
2) un router que admita conexiones VPN.
1) La dirección IP fija o el router que admita DNS
Imagina que eres un cartero que reparte el correo día tras día. Excepto que cada día cambian los números de las casas, por lo que el número 32 ahora está a veinte casas de distancia. Esto es análogo a tu dirección IP de Internet. Cada vez que tu router se reinicia, recibe una nueva dirección IP de tu proveedor de servicios de Internet (ISP). Esto significa que, por así decirlo, ya no sabemos dónde vives. Por lo tanto, la dirección IP fija resuelve ese problema. La otra opción es utilizar un DNS (Sistema de Nombres Dinámico). El DNS, básicamente, ofrece un servicio de búsqueda de direcciones de Internet. Cada vez que cambia la dirección IP de tu router, este envía la nueva dirección al servidor DNS para que se actualice tu registro. A continuación, puedes utilizar el nombre DNS (que no cambia), por ejemplo myhouse@dyndns.org.
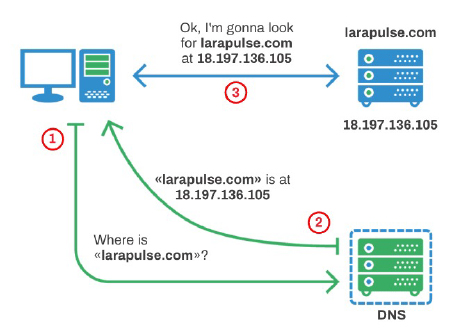
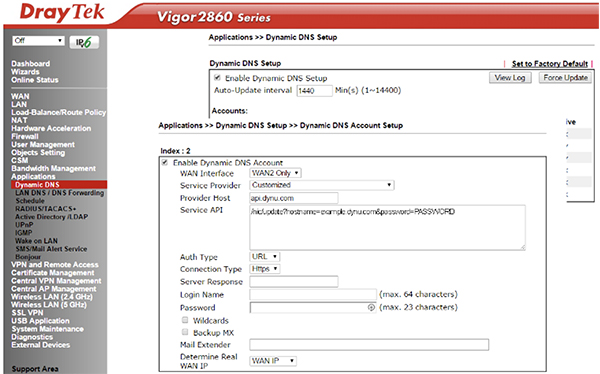
Con esto ya hemos completado la primera parte de la configuración de la VPN. Ahora siempre podrás localizar el router del cliente en Internet utilizando un servicio DNS.
2) El router que admite conexiones VPN
La creación de una VPN consta de dos pasos. En primer lugar, hay que crear un «usuario». El nombre de usuario y la contraseña serán necesarios al conectarse a través de la VPN. El segundo paso consiste en configurar el protocolo de conexión VPN. Los protocolos más habituales son PPTP, IPSec, L2TP y el túnel SSL. El PPTP tiene una seguridad débil y ya no es compatible con los dispositivos de Apple. El más utilizado es L2TP con una clave «precompartida». La mayoría de los routers DrayTek admiten la configuración de DNS y VPN y permiten un fácil acceso a la LAN del cliente.
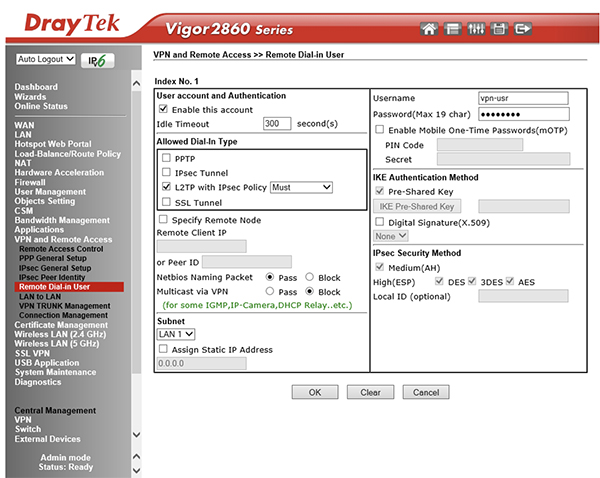
Ahora solo es cuestión de configurar el perfil de VPN en tu portátil u ordenador de sobremesa utilizando los mismos datos de acceso. Aquí tienes ayuda a tu alcance, ya que DrayTek también ofrece un pequeño paquete de software de cliente VPN que simplifica el proceso. Por supuesto, Cisco, Unifi y cientos de otros fabricantes de routers ofrecen la misma funcionalidad. Los que no lo hacen son BT, Sky y Virgin, es decir, todos los que regalan los proveedores de Internet. Por lo tanto, si quieres acceder a la red del cliente a través de una VPN, sin duda necesitarás proporcionar un router que haga el trabajo.
Conclusión
Imagina que recibes esa llamada de un cliente que te dice: «Tal y tal ha dejado de funcionar», y poder responder: «Voy a iniciar sesión ahora mismo y comprobar qué está pasando». Sin duda, ese es un servicio que merece la pena y que resulta verdaderamente inestimable para tus clientes. Con el router adecuado y una hora de tu tiempo, es fácil aprender a configurar una conexión VPN. Esa hora te ahorrará innumerables horas de desplazamientos de ida y vuelta al lugar de trabajo.
Sin embargo, si existe una vía de acceso al sistema de tu cliente desde el exterior, es imprescindible asegurarte de que no pueda ser aprovechada por personas con intenciones maliciosas.
Para mí, configurar una VPN es una de las habilidades más valiosas que he aprendido. Puedes sentarte en tu escritorio y ver todos los datos en tiempo real a medida que se producen, tener varios ordenadores conectados en la misma casa supervisando cada señal del sistema, sin siquiera quitarte el pijama. Y lo que es mejor aún, puedes aprovechar esa habilidad para ofrecer servicios de supervisión y mantenimiento a distancia, y así ganar algo de dinero con ello.
Simon Buddle CEng MIET, es consultor de Future Ready Homes, especialista en diseño de sistemas de servicios BMS y ELV .