



Joost Demarest explica cómo se pueden utilizar los acopladores de medios con funcionalidad KNX Security Proxy para integrar instalaciones que no sean KNX Secure con productos KNX Secure RF.
KNX Secure abarca varios casos de uso en los que la comunicación KNX se limita a un grupo de dispositivos autenticados, o en los que la comunicación del sistema en su conjunto está protegida contra el espionaje o la manipulación.
En concreto, protege los siguientes casos de uso:
- Acceso remoto a la instalación (KNX IP Secure Tunnelling).
- La configuración de los dispositivos de la instalación (KNX Data Security, KNX IP Secure Device Management).
- Comunicación en tiempo de ejecución de determinadas aplicaciones (KNX Data Security).
- Comunicación KNX en redes IP abiertas (KNX IP Secure Routing).
- Comunicación KNX en subredes abiertas (KNX Data Security). El último caso de uso abarca el escenario habitual en el que una instalación KNX cableada (posiblemente ya existente), es decir, una instalación KNX TP (par trenzado), se amplía con dispositivos KNX RF S-Mode a través de un acoplador de medios.
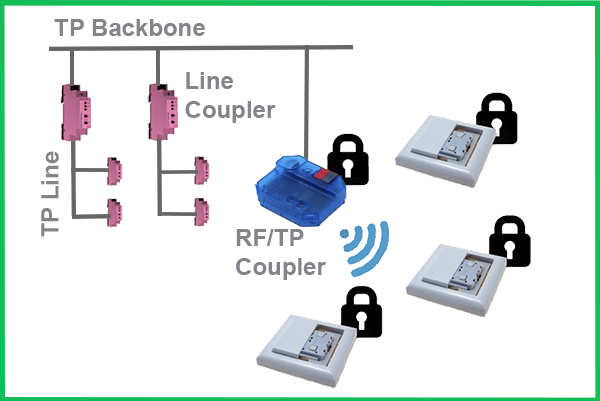
A diferencia del cable de par trenzado, que queda oculto tras paredes y techos y, por lo tanto, ofrece una seguridad básica frente a ataques externos, el espectro inalámbrico KNX RF es un medio abierto al que se puede acceder fácilmente de forma anónima desde fuera de la instalación.
Por lo tanto, es un requisito legítimo proteger todas las comunicaciones dentro de esta subred KNX RF, pero, al mismo tiempo, permitir la integración de dispositivos KNX RF Secure en aplicaciones que existen sin protección en el segmento KNX TP. Un ejemplo de ello sería añadir un pulsador KNX RF seguro que forme parte del mismo grupo que pulsadores KNX TP no seguros y un actuador de interruptor de luz KNX TP no seguro.
Para lograrlo, el dispositivo acoplador que separa la subred que se va a proteger de la subred no protegida debe actuar como intermediario al enrutar tramas KNX de una subred a la otra, y añadir o eliminar de forma transparente la seguridad de datos KNX a la trama KNX. Un dispositivo acoplador con una funcionalidad opcional de proxy de seguridad permite, por lo tanto, configurar una dirección de grupo de forma segura para una de sus subredes, pero sin seguridad (es decir, «en claro») para su otra subred. En otras palabras, puede traducir de forma transparente entre la comunicación segura y la no segura, lo que hace posible la comunicación en tiempo de ejecución entre dispositivos de diferentes subredes a través de esta dirección de grupo.
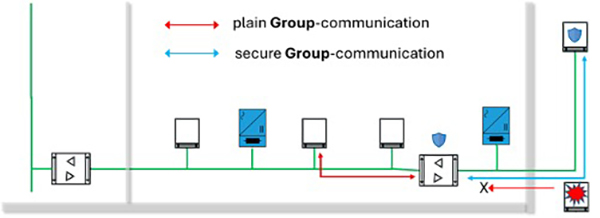
El proxy de seguridad KNX no admite la conversión de la comunicación en tiempo de ejecución de unidifusión (punto a punto) entre modo seguro y modo sin cifrar, ni tampoco la comunicación en tiempo de ejecución de difusión (del sistema). Sin embargo, el proxy de seguridad incluye métodos para habilitar temporalmente el enrutamiento de unidifusión y de difusión (del sistema) entre direcciones individuales específicas.
El proxy de seguridad solo es aplicable a acopladores de segmento, acopladores de línea y acopladores de red troncal.
Joost Demarest es el director técnico y financiero de la Asociación KNX, creadora y propietaria de la tecnología KNX, el estándar mundial para todas las aplicaciones de control doméstico y de edificios.