



Thomas Weinzierl explica la evolución de KNX Secure, por qué es necesario, en qué consiste, cómo funciona, cómo se puede aplicar y qué significa para los fabricantes de productos KNX.
Hoy en día, la comunicación y el procesamiento de datos son difícilmente concebibles sin tener en cuenta los aspectos de seguridad. De hecho, los sistemas de comunicación inseguros se están convirtiendo rápidamente en algo inaceptable. El camino ya lo ha marcado Internet, donde el conocido protocolo «http» de 1991 ha sido sustituido en gran medida por la variante cifrada «https». Por cierto, un año antes que el http, el sistema KNX se lanzó en 1990 bajo el nombre de EIB.
Incluso en los edificios, la necesidad de una comunicación segura ya no puede pasarse por alto. En la actualidad, a pesar de los informes sobre manipulaciones, puede que haya pocas pruebas concretas de daños reales causados por piratas informáticos, pero es probable que sus esfuerzos no hagan más que aumentar, por lo que es necesario contrarrestar los peligros potenciales para la infraestructura técnica.
El siguiente mensaje de error del navegador web, relativo a la falta de seguridad, también debería servir de advertencia para la tecnología de los edificios.
Garantizar la seguridad de KNX
Como asociación de fabricantes, la Asociación KNX abordó el tema de la seguridad desde una fase temprana bajo el título «KNX Secure». La especificación y la implementación llevaron varios años; una de las principales razones fue la complejidad del protocolo KNX, en el que el direccionamiento por grupos —esencial para todo el sistema KNX— supone todo un reto para un cifrado seguro.
A principios de 2019, tanto las especificaciones del sistema como las de ensayo se consideraron estables y fueron aprobadas por el Consejo Técnico de la Asociación KNX . Además, la Asociación KNX invirtió un gran esfuerzo en implementar la función de seguridad en el ETS, el software de instalación central para KNX. Las herramientas de prueba para el desarrollo de dispositivos KNX Secure también se ampliaron en consecuencia, y ya hay disponibles productos certificados KNX Secure.
Así pues, ahora que KNX Secure es una realidad, veamos con más detalle sus dos variantes: KNX Data Secure y KNX IP Secure.
KNX Data Secure
KNX Data Secure tiene como objetivo proteger la comunicación a nivel de telegrama. Se puede utilizar independientemente del medio KNX, tanto para la puesta en marcha como para la comunicación en tiempo de ejecución.
La Asociación KNX se fijó el objetivo de «seguridad desde el primer momento». Esto significa que incluso la primera descarga a los dispositivos por parte del ETS está cifrada desde el principio. Para ello, cada dispositivo se suministra con una FDSK (clave de configuración predeterminada de fábrica) individual para el firmware, que el ETS debe conocer antes de la programación. La información de la clave se asigna, junto con el número de serie del dispositivo, a un código QR y se imprime en el dispositivo. El ETS puede escanear y evaluar el código utilizando la cámara de un PC o portátil, o a través de una aplicación móvil. También es posible introducirla mediante un teclado.
Dado que la clave del dispositivo puede ser conocida por terceros, el ETS la sustituye por la «clave de herramienta», es decir, una clave para la programación. Esta clave también se genera de forma individual para cada dispositivo.
Se requieren más claves para los telegramas de grupo. Para garantizar la máxima seguridad, se utiliza una clave distinta para cada dirección de grupo. El cifrado impide que los datos sean interceptados. Al mismo tiempo, un código de autorización incluido en el telegrama garantiza que solo los dispositivos autorizados puedan participar en la comunicación.
Un ataque muy conocido contra los sistemas es el denominado «ataque de repetición». El atacante utiliza telegramas que intercepta y reenvía más tarde sin poder interpretarlos él mismo. Para evitar esta situación, cada telegrama contiene un número de telegrama que el remitente correspondiente asigna de forma consecutiva. El receptor solo puede aceptar telegramas que tengan un número superior al del último telegrama que haya recibido de esa estación. Debido a que este número tiene una longitud de 6 bytes, un desbordamiento es prácticamente imposible y se interpreta como un error.
Instalaciones de seguridad mixtas
Dado que no es previsible que todos los dispositivos necesarios estén disponibles en una variante segura a corto plazo, es importante que se puedan combinar comunicaciones seguras y no seguras en una misma instalación. La propiedad «segura» se define a nivel de grupo. Si se conectan dos objetos de grupo que admiten ambos la seguridad, el ETS propone un enlace seguro. Sin embargo, si solo un objeto de un grupo carece de seguridad, todo el grupo debe comunicarse de forma no segura.
Los distintos objetos de comunicación de un dispositivo pueden tener diferentes propiedades de seguridad. Así, es posible, por ejemplo, que los telegramas de conmutación de un actuador de conmutación estén cifrados, pero que los mensajes de retroalimentación se envíen sin cifrar para poder mostrarlos en la visualización. La seguridad también podría aplicarse caso por caso para un actuador de persianas. Esto significa que las persianas pueden controlarse sin protección, mientras que los abridores de ventanas solo aceptan telegramas cifrados.
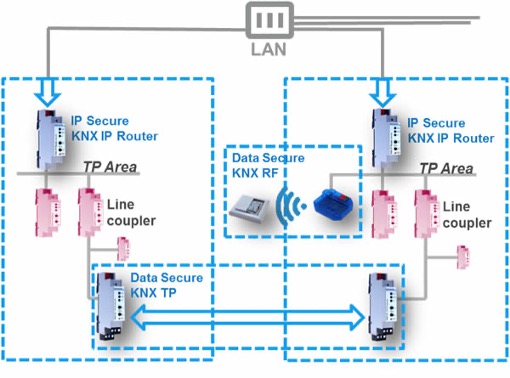
Otro escenario es el cifrado solo en segmentos parciales de la instalación, como un segmento KNX RF, para el que el cifrado es un requisito importante. Al mismo tiempo, los telegramas también deberían poder enviarse a dispositivos KNX convencionales de par trenzado (TP). La solución para este requisito en KNX es el «Secure Proxy». Se trata de un módulo de software que se implementa en un acoplador. En el ejemplo anterior, se implementa en el acoplador KNX RF/TP. El Secure Proxy traduce la comunicación segura procedente del lado de radio a telegramas no seguros en KNX TP y viceversa. Sin embargo, el Secure Proxy también puede implementarse en acopladores de línea (TP/TP), por ejemplo, para conectar líneas externas seguras a una red KNX interna no segura.
KNX IP Secure
KNX IP Secure sigue un enfoque alternativo, pero se basa en los mismos métodos de cifrado que KNX Data Secure. KNX IP Secure es un enfoque pragmático basado en la suposición de que existe un punto de ataque a nivel de IP. Mientras que se considera que el par trenzado KNX es relativamente seguro al tratarse de un medio puramente local situado en la pared, la comunicación IP suele estar conectada a Internet y, por lo tanto, puede ser objeto de ataques remotos.
KNX IP Secure protege la comunicación KNX IP, mientras que la comunicación en KNX TP sigue sin estar cifrada. La principal ventaja de este enfoque es que los dispositivos e instalaciones KNX TP existentes pueden seguir utilizándose sin cambios. Solo deben sustituirse los dispositivos KNX IP, es decir, básicamente las interfaces KNX IP y los routers KNX IP,
KNX IP incluye el protocolo de enrutamiento, que se utiliza para las redes troncales IP, pero que también constituye el medio de KNX IP. Por otro lado, el protocolo de túnel se utiliza para permitir que un cliente (por ejemplo, ETS) acceda a una línea TP a través de IP. Mientras que los enrutadores KNX IP suelen implementar ambos protocolos, las interfaces KNX IP solo admiten la función de túnel.
Tan diferentes como son las dos aplicaciones de KNX IP, tan diferentes son también las respectivas extensiones de seguridad. Con el protocolo Secure Routing, basado en UDP Multicast, se utiliza una clave común para cifrar toda la comunicación de enrutamiento KNX IP. Una característica especial es el contador de telegramas durante el enrutamiento. Este se basa en el tiempo y, por lo tanto, representa una marca de tiempo que permite detectar telegramas obsoletos. La hora del sistema común se sincroniza continuamente entre los dispositivos.
Con el protocolo de túnel, el cliente y el dispositivo KNX IP (servidor KNXnet/IP) establecen primero un canal seguro utilizando el denominado método Diffie-Hellmann. Solo entonces se transfieren el ID de usuario y la contraseña. Una nueva característica del túnel seguro KNX es la posibilidad de establecer la conexión mediante TCP. Además de la opción de acceder a una línea de bus, el túnel también permite programar los dispositivos KNX IP con gran rapidez.
KNX Secure desde el punto de vista del fabricante
KNX Secure supone sin duda un reto para los fabricantes. La ampliación de los dispositivos KNX existentes con KNX Secure, en la mayoría de los casos, no será posible sin cambiar el hardware, ya que aumentan los requisitos de memoria disponible y potencia de cálculo. La asignación e impresión de claves también deben implementarse como código QR en la producción.
También surgen nuevos requisitos para los fabricantes de software para KNX, por ejemplo, las visualizaciones. Ya no basta con importar o introducir las direcciones de grupo del proyecto. Ni siquiera el conocimiento de las claves utilizadas es suficiente para enviar telegramas de grupo cifrados. Más bien, cada participante debe darse a conocer a todos los dispositivos a los que debe llegar. Esto es posible actualmente, y es probable que siga siéndolo, únicamente a través del ETS. Para la mayoría de los dispositivos del mercado que hoy en día no pueden ponerse en funcionamiento mediante el ETS, el camino hacia un sistema de comunicación KNX seguro probablemente suponga un reto, aunque sea un reto superable.
El Dr. Ing. Thomas Weinzierl es el director general de Weinzierl Engineering GmbH, fabricante de productos KNX y proveedor de una completa gama de servicios de desarrollo y pruebas de hardware y software.