



Mark Warburton ofrece excelentes consejos prácticos sobre cómo proteger los sistemas KNX actuales y futuros, con ejemplos de productos que ofrecen diversas funciones de seguridad y sugerencias sobre cómo sacarle partido.
Tras años advirtiendo de los riesgos de dejar abiertos los puertos de red, la Asociación KNX ha anunciado recientemente que hay informes de sistemas que han sido pirateados. Aunque todos los proyectos modernos se hayan configurado de forma segura, sigue habiendo innumerables proyectos antiguos que pueden haberse instalado de forma menos segura, por lo que todos tenemos trabajo por delante para garantizar la protección tanto de los usuarios finales de KNX como de la reputación del sector.
La buena noticia es que existen innumerables formas de hacer que una instalación KNX sea segura y, al mismo tiempo, permita el acceso remoto tanto para los usuarios como para el mantenimiento. Incluso es posible bloquear el sistema dentro de la vivienda, lo que demuestra que KNX es uno de los sistemas más seguros que existen.
Antes de analizar las formas de proteger un sistema KNX, repasemos rápidamente los problemas para que todos estemos en la misma onda.
Sistemas KNX no seguros
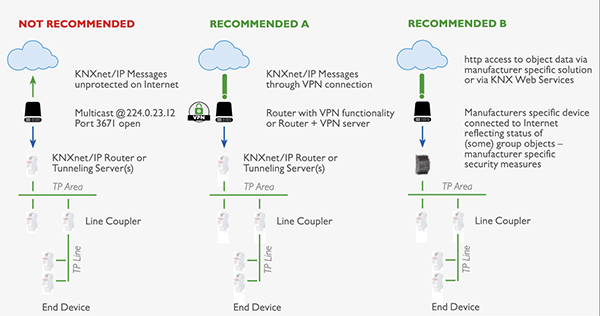
Suponiendo que utilices los puertos estándar (3671) o la dirección de multidifusión (224.0.23.12) en una interfaz IP o un router, es posible abrir esos mismos puertos en el cortafuegos, lo que haría que el sistema KNX fuera inmediatamente accesible desde el exterior. Si no se aplica ninguna protección adicional, como limitar las conexiones a una dirección IP específica, cualquier persona con herramientas básicas de piratería informática podrá detectar la conexión abierta y, potencialmente, acceder al sistema KNX. Si, por alguna razón, este método de conexión es la única opción posible, incluso la medida básica de cambiar los puertos predeterminados ya supondrá una mejora. No obstante, este método de conexión debe evitarse siempre que sea posible, sobre todo porque existen formas mucho mejores de proporcionar acceso remoto.
Acceso mediante VPN
Un método tradicional de acceso remoto seguro consiste en crear una VPN (red privada virtual) como túnel seguro hacia el sistema. Una vez que la autenticación te ha permitido conectarte, es como si estuvieras físicamente en el edificio, lo que te permite realizar cualquier cambio necesario o conectar aplicaciones o herramientas de visualización.
Una forma de crear una VPN es utilizar un router de red que incorpore un servidor VPN. En la mayoría de las instalaciones en las que se instalan varios sistemas en el hogar, como sistemas audiovisuales, CCTV y KNX, es más probable que la red esté totalmente gestionada y que el router sea capaz de gestionar la conexión VPN. En instalaciones más pequeñas, o cuando el propietario no está dispuesto a instalar un router más avanzado que el estándar suministrado por el proveedor de servicios de Internet, se necesita otra solución.
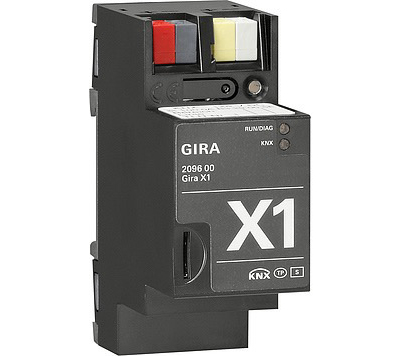
En este caso, es posible instalar un servidor VPN independiente dentro de la vivienda. Un buen ejemplo de ello es el Gira X1, que cuenta con un servidor OpenVPN integrado. La instalación es bastante sencilla; la única complicación importante es la necesidad de abrir algunos puertos en el router. Sin embargo, a diferencia de lo que ocurre al abrir puertos directamente a una interfaz KNX o a un router, el X1 requiere credenciales para impedir el acceso no autorizado. A través del X1 y del servidor OpenVPN, no solo es posible permitir el acceso para el control remoto mediante la aplicación del X1, sino que también se puede acceder a dispositivos del resto de la red, como el sistema KNX o una cámara de CCTV.
Acceso remoto basado en la nube o en objetos
Compatible con una amplia gama de fabricantes, funciona de manera similar a una VPN, pero en lugar de un túnel, utiliza un dispositivo local y un sitio web seguro para cifrar todo el tráfico que entra y sale de la instalación. Dado que el dispositivo establece la primera conexión fuera del edificio, se crea una ruta segura, lo que significa que no es necesaria ninguna configuración en el router de red. Ya sea ejecutando una aplicación en un ordenador remoto o iniciando sesión a través del sitio web seguro, es posible acceder a los dispositivos de red del hogar.
Existen varias aplicaciones diferentes de esto:
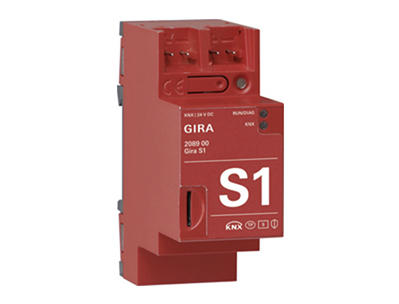
Gira S1: un dispositivo dedicado al acceso remoto. Se configura en ETS y, una vez configurado, establece una conexión saliente segura con el Gira Portal. No solo se puede utilizar para notificaciones por correo electrónico y programación remota, sino que también se integra con las soluciones de visualización Gira X1 y Gira HomeServer, de modo que los usuarios finales pueden conectarse de forma sencilla y segura a su instalación.
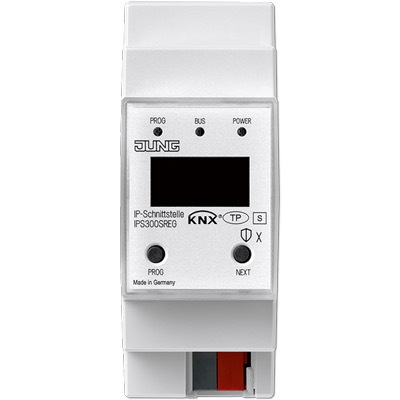
Interfaz IP de Jung: con la adquisición de una licencia, las interfaces IP de Jung se pueden configurar rápidamente para el acceso remoto con el fin de programar dispositivos en el bus KNX. Configuradas mediante un complemento de ETS y con la opción de que el propietario active el acceso remoto, constituyen una forma excelente de realizar el mantenimiento del sistema a distancia, especialmente cuando no se utiliza un servidor KNX independiente.
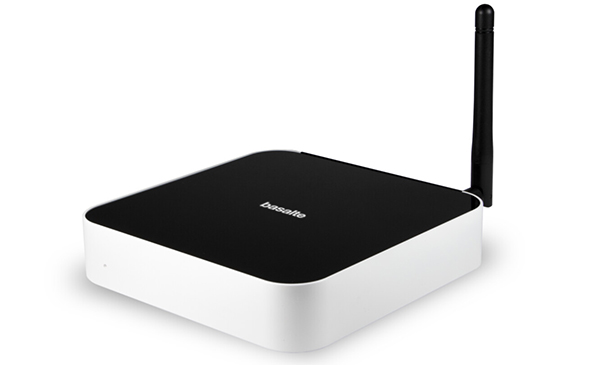
Basalte Core Mini – mo la conexión remota desde un dispositivo de bus autónomo, el Basalte Core Mini integra esta funcionalidad. Junto con los servicios de Basalte Live Cloud, esto proporciona una conexión remota segura para la programación y el control por parte del usuario. Y si dispone de una interfaz IP local, también puede utilizarse para programar dispositivos KNX.
Estos son solo algunos ejemplos. La mayoría de los fabricantes de KNX ofrecen ahora un método para conectar de forma segura sus productos y el sistema KNX en general con el mundo exterior.
Las tres soluciones anteriores se resumen en este gráfico de la Asociación KNX.
KNX Secure
Los métodos de conexión segura mencionados anteriormente están bien consolidados y se llevan utilizando desde hace muchos años para garantizar la protección de los proyectos. Pero hay otra forma. KNX Secure ofrece dos métodos adicionales para proteger un proyecto y, dado que todos los fabricantes los admiten, se está convirtiendo rápidamente en el enfoque de facto. Y lo que es aún mejor, permite implementar múltiples capas de seguridad, lo que hace que sea prácticamente imposible piratear KNX.
KNX Data Secure
El primero es KNX Data Secure, que permite dotar a los objetos de los dispositivos de una capa de seguridad. Mediante algoritmos de seguridad estándar del sector, los datos de la aplicación contenidos en un telegrama KNX se codifican utilizando claves compartidas entre dispositivos. Se trata de una herramienta excelente para proteger y codificar información clave en el bus KNX, o incluso para hacer que todo el bus resulte ilegible a menos que se disponga del proyecto con las claves.
KNX IP Secure
El otro método es KNX IP Secure. Este enfoque toma el telegrama KNX IP existente y lo envuelve en una capa de seguridad, utilizando de nuevo un enfoque estándar del sector. Su aplicación principal es cifrar la comunicación entre dos o más routers IP que se utilizan para crear una red troncal IP. También puede utilizarse para cifrar el tráfico procedente de ETS o de sistemas externos hacia un router IP o una interfaz, lo que garantiza la seguridad de todas las comunicaciones IP.
Conclusión
Puede ser tan sencillo como añadir un dispositivo seguro para el acceso remoto o diseñar un sistema desde cero para aprovechar múltiples capas de seguridad; en cualquier caso, asegurarse de incluir la seguridad como un componente clave del sistema garantizará la protección de sus clientes, de su negocio y de la reputación general del sistema KNX. También es una gran oportunidad para revisar proyectos antiguos y ofrecer una actualización, no solo de la seguridad, sino del resto del sistema. Esto garantizará que incluso los proyectos heredados estén protegidos, y supone una gran oportunidad para volver a conectar con antiguos clientes.
Con tantas formas de proteger un proyecto KNX, realmente no hay excusa para dejar los proyectos KNX —ya sean pasados, presentes o futuros— expuestos a ataques. Si todos apoyamos esta iniciativa y hacemos lo correcto por nuestros clientes, entonces, como sector, también estaremos protegidos.
Mark Warburton es director de Ivory Egg (UK) Ltd, un proveedor de productos KNX líderes en el mercado y organizador de cursos de formación sobre KNX.